Menjaga Keamanan Data Pelanggan di Lingkungan Cloud: Tips dan Perhatian Penting
Data pelanggan adalah aset berharga yang kini banyak disimpan di cloud. Artikel ini membahas langkah praktis menjaga keamanannya: enkripsi, kontrol akses, pemantauan, cadangan data, dan edukasi karyawan.

Semakin banyak bisnis menyimpan data pelanggan di cloud. Alasannya masuk akal: mudah diakses dari mana saja, skalabel mengikuti pertumbuhan usaha, dan biayanya lebih ringan dibanding membangun server sendiri. Namun kemudahan itu datang bersama tanggung jawab baru. Sekali data pelanggan bocor, kerugiannya bukan hanya finansial — kepercayaan pelanggan yang sudah dibangun bertahun-tahun bisa runtuh dalam semalam.
Artikel ini membahas langkah-langkah praktis untuk menjaga keamanan data pelanggan di lingkungan cloud, dari hal paling mendasar sampai hal yang sering terlupakan.
📑 Daftar Isi
- Mengapa Keamanan Data Cloud Tidak Boleh Dianggap Sepele
- 1. Enkripsi Data, Saat Disimpan Maupun Dikirim
- 2. Terapkan Kontrol Akses Berdasarkan Prinsip Hak Istimewa Paling Sedikit
- 3. Pilih Penyedia Cloud yang Terpercaya
- 4. Pantau Aktivitas dan Siapkan Respons Insiden
- 5. Cadangkan Data Secara Teratur dan Uji Pemulihannya
- 6. Edukasi Karyawan: Garis Pertahanan Pertama
- 7. Perhatikan Risiko Pihak Ketiga dan Kepatuhan Regulasi
- Kesimpulan
Mengapa Keamanan Data Cloud Tidak Boleh Dianggap Sepele
Data pelanggan meliputi nama, alamat, nomor telepon, alamat email, riwayat pembelian, sampai informasi pembayaran. Di tangan yang salah, data ini bisa dipakai untuk penipuan, pencurian identitas, dan serangan phishing yang menyasar pelanggan Anda.
Selain itu, kebocoran data juga membawa konsekuensi hukum. Indonesia sudah memiliki Undang-Undang Perlindungan Data Pribadi (UU PDP) yang mewajibkan pengelola data menjaga kerahasiaan dan keamanan data pribadi. Pelanggaran bisa berujung sanksi administratif hingga pidana. Singkatnya, keamanan data bukan lagi urusan teknis semata — ini urusan bisnis dan hukum.
1. Enkripsi Data, Saat Disimpan Maupun Dikirim
Enkripsi adalah fondasi keamanan data. Data yang terenkripsi berubah menjadi kode yang tidak bisa dibaca tanpa kunci dekripsi, sehingga kalaupun dicuri, data tersebut tidak berguna bagi pencurinya.
Pastikan dua hal ini terpenuhi:
- Enkripsi saat disimpan (at rest): data di server cloud terenkripsi, termasuk cadangan (backup) dan arsip lama.
- Enkripsi saat transit (in transit): data yang berpindah antara perangkat pengguna dan server terenkripsi, misalnya dengan TLS/HTTPS.
Kelola kunci enkripsi dengan baik: simpan di tempat yang aman, putar (rotasi) secara berkala, dan jangan pernah menulis kunci di dalam kode aplikasi.
2. Terapkan Kontrol Akses Berdasarkan Prinsip Hak Istimewa Paling Sedikit
Tidak semua karyawan perlu mengakses semua data. Terapkan prinsip least privilege: setiap orang hanya mendapat akses ke data yang memang ia butuhkan untuk bekerja.
Dalam praktiknya, ini berarti:
- Gunakan kontrol akses berbasis peran (RBAC): tim penjualan mengakses data kontak, tim keuangan mengakses data pembayaran — bukan sebaliknya.
- Tinjau izin akses secara berkala, dan segera cabut akses karyawan yang pindah peran atau keluar dari perusahaan.
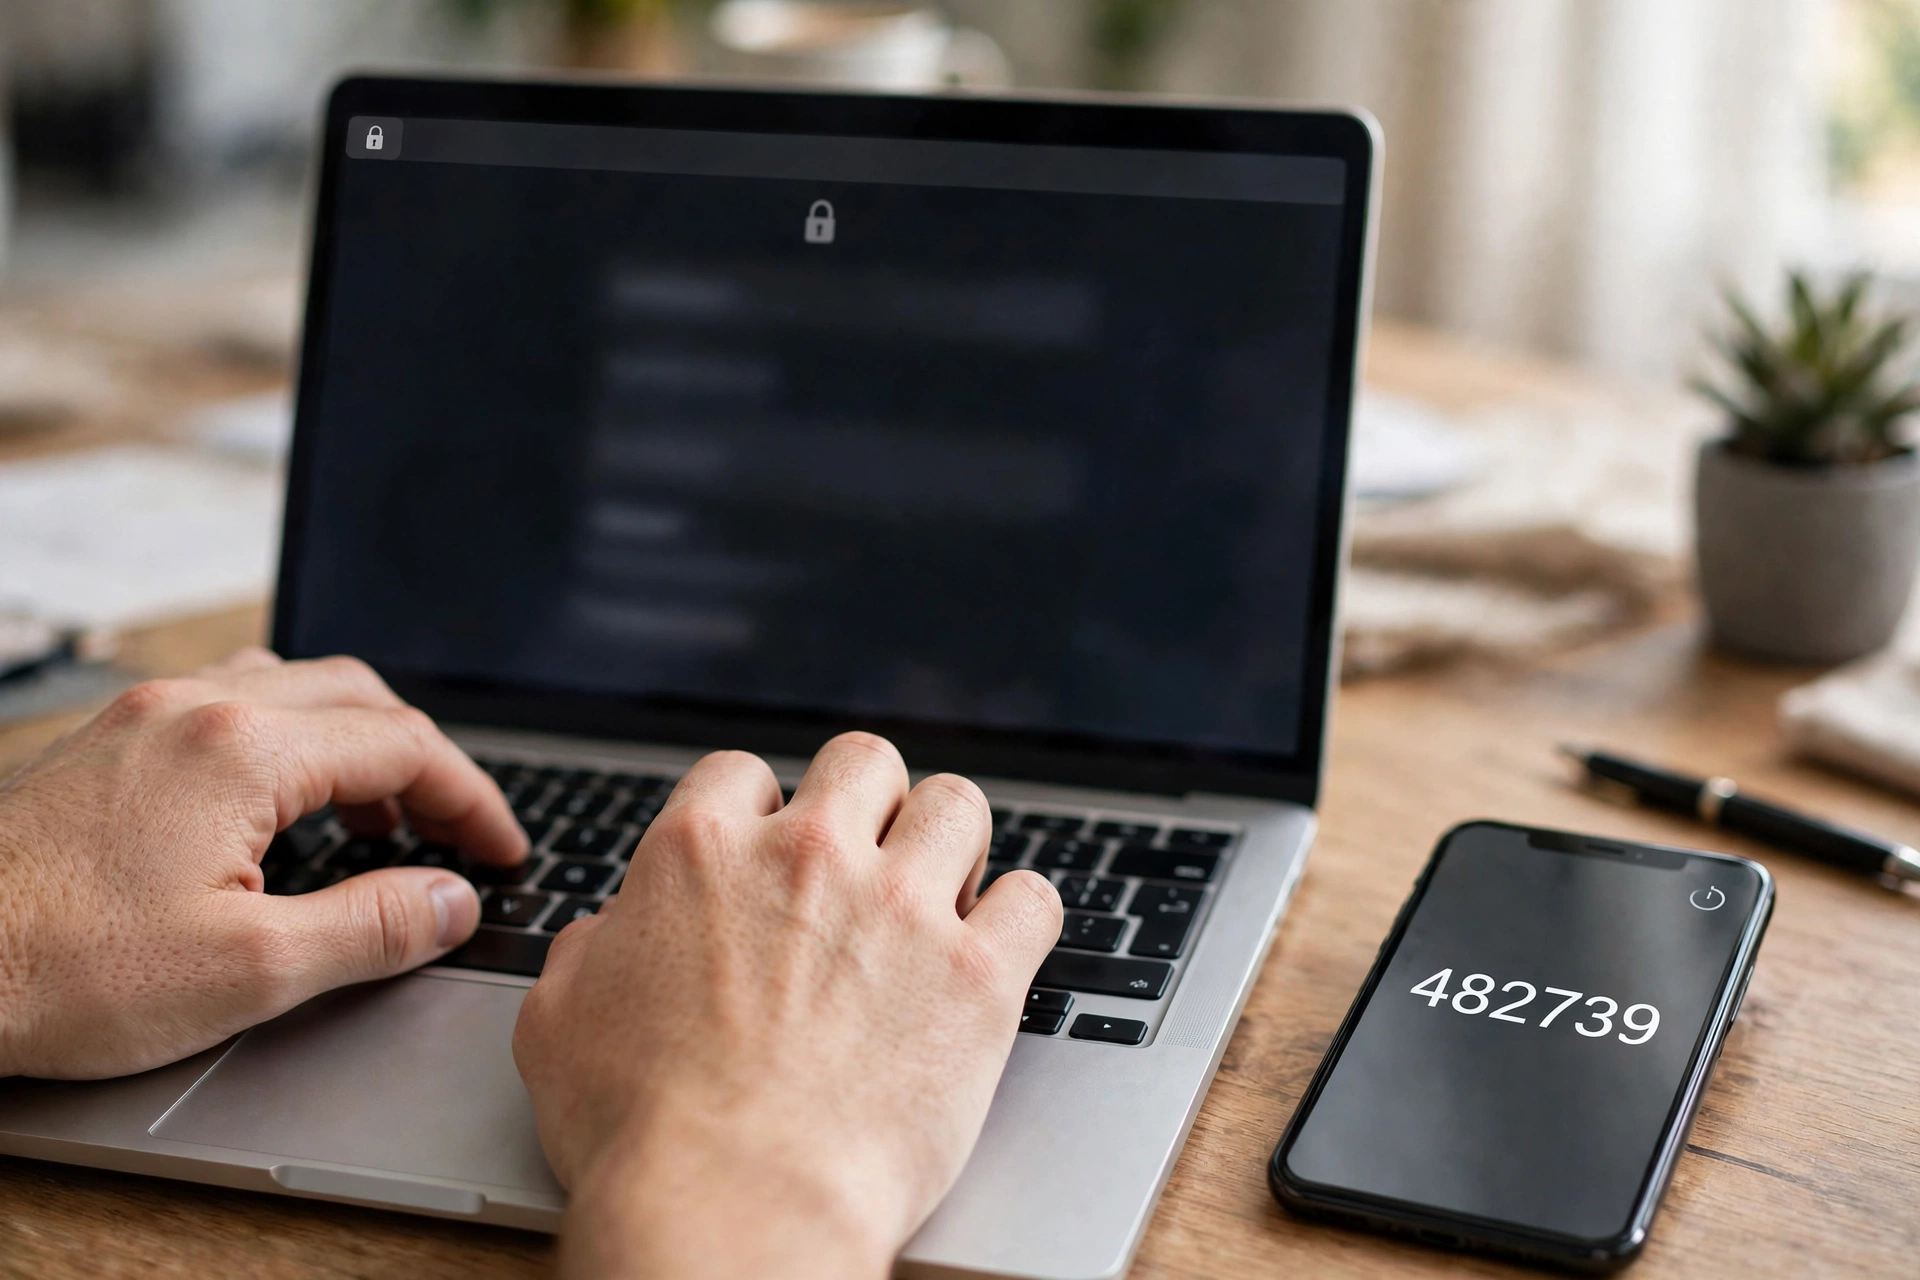
- Aktifkan autentikasi multi-faktor (MFA) untuk semua akun, terutama akun admin. Kata sandi yang dicuri tidak cukup bagi penyerang bila ada lapisan verifikasi kedua.
3. Pilih Penyedia Cloud yang Terpercaya
Keamanan cloud adalah tanggung jawab bersama antara Anda dan penyedia layanan. Penyedia bertanggung jawab atas keamanan infrastruktur, sedangkan Anda bertanggung jawab atas keamanan data dan konfigurasi di dalamnya. Karena itu, pilihlah penyedia yang:
- Memiliki sertifikasi keamanan yang diakui, seperti ISO 27001 atau SOC 2.
- Menjelaskan secara transparan pembagian tanggung jawab keamanan (model shared responsibility).
- Menyediakan fitur keamanan bawaan seperti enkripsi, log audit, dan deteksi ancaman.
Jangan memilih penyedia hanya karena harganya paling murah. Tanyakan juga di mana data Anda disimpan dan bagaimana penyedia menangani insiden keamanan.
4. Pantau Aktivitas dan Siapkan Respons Insiden
Pelanggaran sering kali tidak terdeteksi selama berminggu-minggu karena tidak ada yang memantau. Siapkan pemantauan yang berkelanjutan:
- Aktifkan pencatatan (log) dan peringatan untuk aktivitas yang tidak biasa, seperti unduhan data dalam jumlah besar atau login dari lokasi yang aneh.
- Gunakan alat deteksi intrusi dan, bila memungkinkan, analisis berbasis AI untuk mengenali pola serangan.
- Susun rencana respons insiden: siapa yang dihubungi, langkah apa yang diambil, dan bagaimana pelanggan diberitahu bila terjadi kebocoran.
Lakukan juga pengujian penetrasi dan audit keamanan secara berkala untuk menemukan celah sebelum penyerang menemukannya.
5. Cadangkan Data Secara Teratur dan Uji Pemulihannya
Cadangan adalah jaring pengaman terakhir saat terjadi serangan ransomware, kesalahan konfigurasi, atau penghapusan data yang tidak disengaja. Cadangan yang baik memenuhi tiga syarat: dilakukan teratur dan otomatis, disimpan di lokasi yang terpisah dari data utama, dan diuji pemulihannya secara berkala.
Cadangan yang tidak pernah diuji sama saja dengan tidak punya cadangan. Jadwalkan latihan pemulihan — misalnya setiap tiga bulan — untuk memastikan data benar-benar bisa kembali saat dibutuhkan.
6. Edukasi Karyawan: Garis Pertahanan Pertama
Sebagian besar insiden keamanan berawal dari kesalahan manusia: karyawan mengklik tautan phishing, memakai kata sandi yang lemah, atau salah mengatur izin berbagi file. Teknologi secanggih apa pun tidak akan menolong bila penggunanya tidak waspada.
Adakan pelatihan keamanan secara rutin dengan materi yang praktis: cara mengenali email phishing, cara membuat kata sandi yang kuat, dan cara melaporkan kejadian mencurigakan. Jadikan keamanan sebagai kebiasaan, bukan sekadar aturan di atas kertas.
7. Perhatikan Risiko Pihak Ketiga dan Kepatuhan Regulasi
Vendor dan mitra yang memiliki akses ke data Anda adalah bagian dari permukaan serangan Anda. Periksa praktik keamanan mereka sebelum bekerja sama, batasi akses mereka seminimal mungkin, dan tuangkan kewajiban keamanan ke dalam perjanjian kerja sama.
Terakhir, pastikan pengelolaan data Anda mematuhi regulasi yang berlaku, seperti UU PDP di Indonesia serta standar industri yang relevan dengan bidang usaha Anda. Kepatuhan bukan hanya menghindari denda — ini bukti nyata kepada pelanggan bahwa data mereka ditangani dengan bertanggung jawab.
Kesimpulan
Menjaga keamanan data pelanggan di cloud bukan proyek sekali jalan, melainkan kebiasaan yang terus dipelihara: enkripsi data, kontrol akses yang ketat, pemantauan berkelanjutan, cadangan yang teruji, dan karyawan yang teredukasi. Mulailah dari langkah paling mendasar — aktifkan autentikasi multi-faktor dan tinjau siapa saja yang punya akses ke data pelanggan Anda hari ini.
Butuh pendampingan untuk mengamankan data pelanggan dan infrastruktur cloud bisnis Anda? Puskomedia menyediakan layanan dan pendampingan teknologi — mulai dari asesmen keamanan, implementasi arsitektur cloud yang aman, sampai pelatihan keamanan bagi tim Anda. Hubungi Puskomedia untuk mendiskusikan kebutuhan keamanan data bisnis Anda.