Mengelola Hak Akses Pengguna di Lingkungan Cloud: Optimalisasi Keamanan
Satu akun dengan hak akses berlebih bisa menjadi pintu masuk kebocoran data. Pelajari prinsip least privilege, model RBAC dan ABAC, serta langkah praktis mengelola hak akses pengguna di cloud.

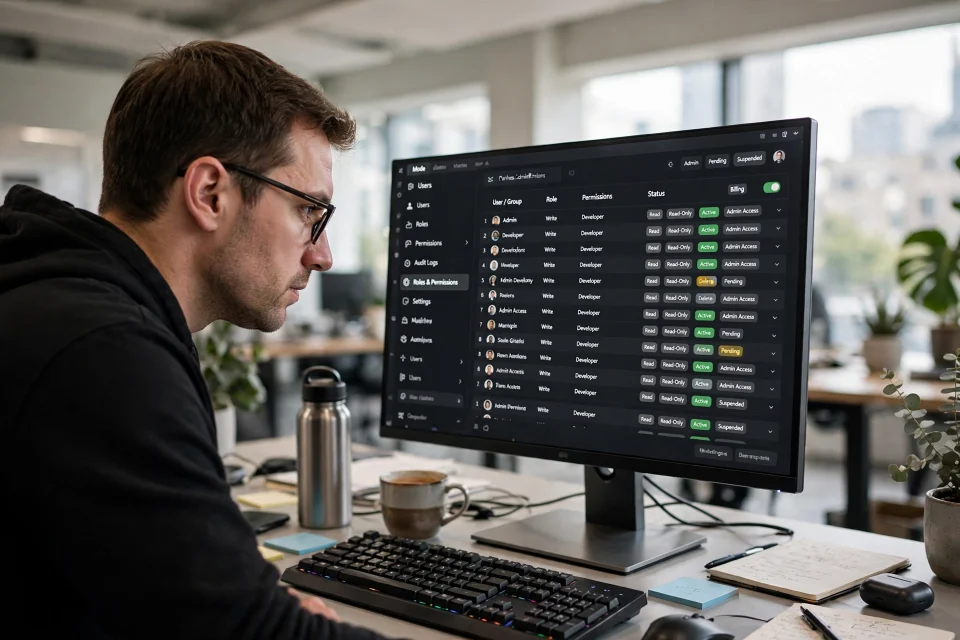
Semakin banyak data dan aplikasi yang pindah ke cloud, semakin penting pula pertanyaan sederhana ini: siapa saja yang boleh mengakses apa? Satu akun dengan hak akses berlebih bisa menjadi pintu masuk bagi kebocoran data, bahkan ketika firewall dan enkripsi sudah dipasang dengan baik. Karena itu, mengelola hak akses pengguna bukan sekadar urusan teknis — ini adalah fondasi keamanan cloud.
Artikel ini membahas cara mengelola hak akses pengguna di lingkungan cloud secara praktis: mulai dari prinsip dasarnya, model kontrol akses yang umum dipakai, sampai langkah-langkah yang bisa langsung diterapkan di organisasi Anda.
📑 Daftar Isi
- Mengapa Hak Akses Menjadi Kunci Keamanan Cloud?
- Prinsip Dasar: Hak Istimewa Paling Sedikit
- Model Kontrol Akses yang Umum Dipakai
- 1. Kontrol Akses Berbasis Peran (RBAC)
- 2. Kontrol Akses Berbasis Atribut (ABAC)
- Tiga Prinsip Pendukung Lainnya
- Alat yang Membantu di Platform Cloud
- Langkah Praktis Menerapkan Pengelolaan Hak Akses
- Kesalahan yang Sering Terjadi
- Kesimpulan
Mengapa Hak Akses Menjadi Kunci Keamanan Cloud?
Di cloud, sumber daya seperti server, database, dan file dapat diakses dari mana saja. Fleksibilitas ini membawa risiko: akun yang diretas, karyawan yang pindah divisi tetapi akses lamanya tidak dicabut, atau akun layanan yang dibiarkan aktif bertahun-tahun tanpa pernah dipakai.
Pengelolaan hak akses yang baik mencegah tiga masalah utama:
- Akses tidak sah: orang yang tidak berwenang tidak bisa masuk ke data atau sistem sensitif.
- Penyalahgunaan dari dalam: pengguna hanya bisa melakukan hal-hal yang memang menjadi tugasnya.
- Dampak insiden yang meluas: jika satu akun berhasil dibobol, kerusakannya terbatas karena akun itu memang tidak punya banyak wewenang.
Singkatnya, hak akses yang tertib membuat permukaan serangan menjadi jauh lebih kecil.
Prinsip Dasar: Hak Istimewa Paling Sedikit
Prinsip yang paling penting adalah least privilege atau hak istimewa paling sedikit: beri setiap pengguna hanya hak akses minimum yang ia butuhkan untuk menyelesaikan pekerjaannya, tidak lebih.
Seorang staf keuangan, misalnya, perlu membaca laporan keuangan — tetapi tidak perlu menghapus database atau mengubah pengaturan jaringan. Seorang pengembang mungkin perlu menjalankan server pengujian, tetapi tidak perlu mengakses data pelanggan yang sebenarnya.
Prinsip ini terdengar sederhana, tetapi penerapannya membutuhkan disiplin. Cara praktis memulainya:
- Mulai dari akses nol, lalu tambahkan izin sesuai kebutuhan nyata, bukan sebaliknya.
- Hindari akun bersama; setiap orang memakai akunnya sendiri agar aktivitas bisa dilacak.
- Berikan akses sensitif secara sementara, dengan batas waktu yang jelas, lalu cabut otomatis setelah selesai.
Model Kontrol Akses yang Umum Dipakai
Ada dua model yang paling sering digunakan di lingkungan cloud:
1. Kontrol Akses Berbasis Peran (RBAC)
Pada RBAC, izin dikelompokkan ke dalam peran, lalu peran diberikan kepada pengguna. Contohnya: peran “Admin Keuangan” bisa membaca dan menyetujui laporan, sedangkan peran “Staf Keuangan” hanya bisa membaca. Saat seseorang pindah jabatan, administrator cukup mengganti perannya — tidak perlu mengatur puluhan izin satu per satu.
RBAC cocok untuk organisasi dengan struktur jabatan yang jelas dan relatif stabil.
2. Kontrol Akses Berbasis Atribut (ABAC)
ABAC menentukan akses berdasarkan atribut: siapa penggunanya, dari perangkat apa, di lokasi mana, dan pada jam berapa. Misalnya, akses ke data sensitif hanya diizinkan dari perangkat kantor pada jam kerja. Model ini lebih fleksibel, tetapi juga lebih kompleks untuk dirancang dan diuji.
Dalam praktiknya, banyak organisasi memakai kombinasi keduanya: RBAC sebagai struktur dasar, lalu ABAC untuk aturan tambahan pada data yang paling sensitif.
Tiga Prinsip Pendukung Lainnya
Selain hak istimewa paling sedikit, tiga prinsip ini membuat pengelolaan akses jauh lebih kuat:
- Pemisahan tugas (separation of duties): tugas penting dibagi ke beberapa orang. Orang yang mengajukan pembayaran tidak boleh menjadi orang yang menyetujuinya. Dengan begitu, satu orang saja tidak bisa menyalahgunakan sistem.
- Akuntabilitas: setiap aktivitas tercatat dan bisa dilacak ke individu tertentu. Log akses bukan sekadar arsip — ia adalah alat untuk menemukan kejanggalan.
- Tinjauan berkala: hak akses ditinjau secara rutin, misalnya setiap tiga bulan, untuk menghapus akses yang sudah tidak relevan.
Alat yang Membantu di Platform Cloud
Platform cloud besar sudah menyediakan fitur bawaan untuk mengelola hak akses. Amazon Web Services (AWS) punya Identity and Access Management (IAM), Microsoft Azure punya Microsoft Entra ID, dan Google Cloud Platform punya Cloud IAM. Ketiganya memungkinkan Anda untuk:
- Mendefinisikan peran dan izin secara terpusat.
- Mengaktifkan autentikasi multi-faktor (MFA) untuk akun yang memiliki akses sensitif.
- Memantau dan mencatat aktivitas pengguna melalui log audit.
- Mengotomatiskan pemberian dan pencabutan akses saat karyawan masuk atau keluar.
Selain fitur bawaan platform, ada pula penyedia identitas terpusat seperti Google Workspace atau Microsoft 365, yang memungkinkan karyawan masuk ke banyak aplikasi dengan satu akun (single sign-on) — lebih praktis bagi pengguna, dan lebih mudah dikendalikan oleh administrator.
Langkah Praktis Menerapkan Pengelolaan Hak Akses
Berikut langkah-langkah yang bisa diikuti, dari yang paling mendesak sampai ke penyempurnaan berkelanjutan:
- Inventarisasi akses yang ada. Daftar semua pengguna, peran, dan izin aktif saat ini. Sering kali, langkah ini saja sudah menemukan akun lama yang seharusnya sudah nonaktif.
- Terapkan MFA. Wajibkan autentikasi multi-faktor, setidaknya untuk akun administrator dan akun yang mengakses data sensitif.
- Susun peran berdasarkan pekerjaan nyata. Buat peran yang mencerminkan tugas sebenarnya, bukan jabatan di atas kertas.
- Cabut akses yang tidak dipakai. Nonaktifkan akun karyawan yang sudah keluar dan akses proyek yang sudah selesai.
- Jadwalkan tinjauan berkala. Setiap tiga sampai enam bulan, periksa kembali siapa yang punya akses ke apa, dan cabut yang sudah tidak diperlukan.
- Pantau log secara rutin. Perhatikan pola yang tidak biasa, misalnya login dari lokasi yang tidak dikenal atau akses ke data di luar jam kerja.
- Otomatiskan sebisa mungkin. Gunakan alat otomatis untuk pemberian akses saat karyawan baru masuk dan pencabutan saat ia keluar, supaya tidak ada yang terlewat karena kelalaian manusia.
Kesalahan yang Sering Terjadi
Beberapa kesalahan umum yang sebaiknya dihindari:
- Memberi akses admin “untuk jaga-jaga”. Akses administrator hanya untuk yang benar-benar memerlukannya.
- Membiarkan akun layanan tanpa pemilik. Setiap akun otomatis harus jelas siapa penanggung jawabnya.
- Tidak pernah meninjau ulang. Akses yang benar setahun lalu belum tentu masih benar hari ini.
- Mengandalkan kata sandi saja. Tanpa MFA, satu kata sandi yang bocor sudah cukup untuk membobol akun.
Kesimpulan
Mengelola hak akses pengguna di lingkungan cloud adalah pekerjaan yang berkelanjutan, bukan proyek sekali jalan. Mulailah dari prinsip hak istimewa paling sedikit, susun peran yang jelas, aktifkan MFA, dan tinjau akses secara berkala. Dengan langkah-langkah itu, lingkungan cloud Anda menjadi jauh lebih aman — dan Anda bisa memanfaatkannya dengan tenang.
Jika organisasi Anda membutuhkan pendampingan dalam merancang dan mengelola keamanan cloud, termasuk pengaturan hak akses, Puskomedia siap membantu. Kunjungi puskomedia.id untuk mengetahui layanan yang kami sediakan.