Memanfaatkan Validasi Input Pengguna Demi Meningkatkan Keamanan Aplikasi Web
Panduan praktis validasi input pengguna untuk keamanan aplikasi web: mengapa penting, perbedaan validasi sisi klien dan server, jenis-jenis validasi, teknik yang umum dipakai, kesalahan yang sering dilakukan, dan checklist sebelum merilis formulir.

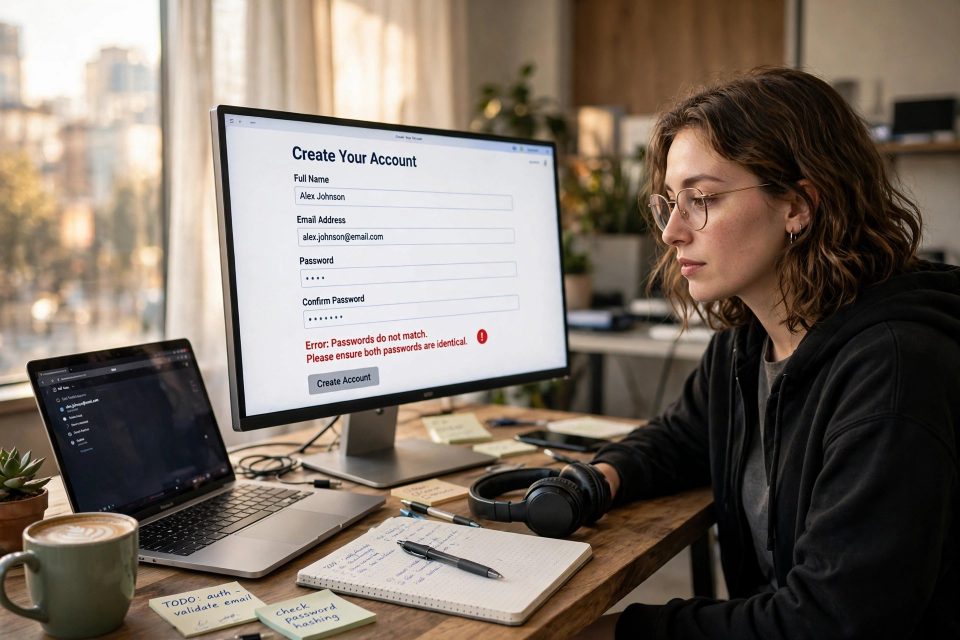
Setiap formulir di aplikasi web — kolom pendaftaran, login, pencarian, hingga komentar — adalah pintu masuk data. Apa pun yang diketik pengguna di sana akan diproses server. Masalahnya, tidak semua yang diketik itu aman. Validasi input pengguna adalah proses memeriksa data tersebut sebelum dipakai: memastikan formatnya benar, tipenya sesuai, dan nilainya berada dalam batas yang diizinkan. Tanpa pemeriksaan ini, satu kolom formulir yang dibiarkan terbuka bisa menjadi jalan masuk serangan.
Artikel ini menjelaskan mengapa validasi input penting, jenis-jenisnya, teknik yang umum dipakai, dan kesalahan yang paling sering dilakukan pengembang.
📑 Daftar Isi
Mengapa validasi input penting
Sebagian besar serangan terhadap aplikasi web berawal dari input yang tidak diperiksa. Dua yang paling dikenal adalah injeksi SQL dan cross-site scripting (XSS). Pada injeksi SQL, penyerang memasukkan perintah basis data lewat kolom formulir, lalu perintah itu ikut dieksekusi server. Pada XSS, penyerang menyisipkan skrip berbahaya yang kemudian dijalankan di peramban pengguna lain. Dampaknya nyata: data bocor, akun diambil alih, dan kepercayaan pengguna hilang.
Validasi juga bukan hanya soal keamanan. Data yang tidak valid merusak kualitas basis data: tanggal yang mustahil, nomor telepon yang tidak lengkap, atau angka negatif pada kolom jumlah. Sekali data kotor masuk dan menyebar ke laporan dan layanan lain, membersihkannya jauh lebih mahal daripada mencegahnya di pintu masuk.
Validasi sisi klien dan sisi server
Validasi bisa dilakukan di dua tempat, dan keduanya punya peran berbeda:
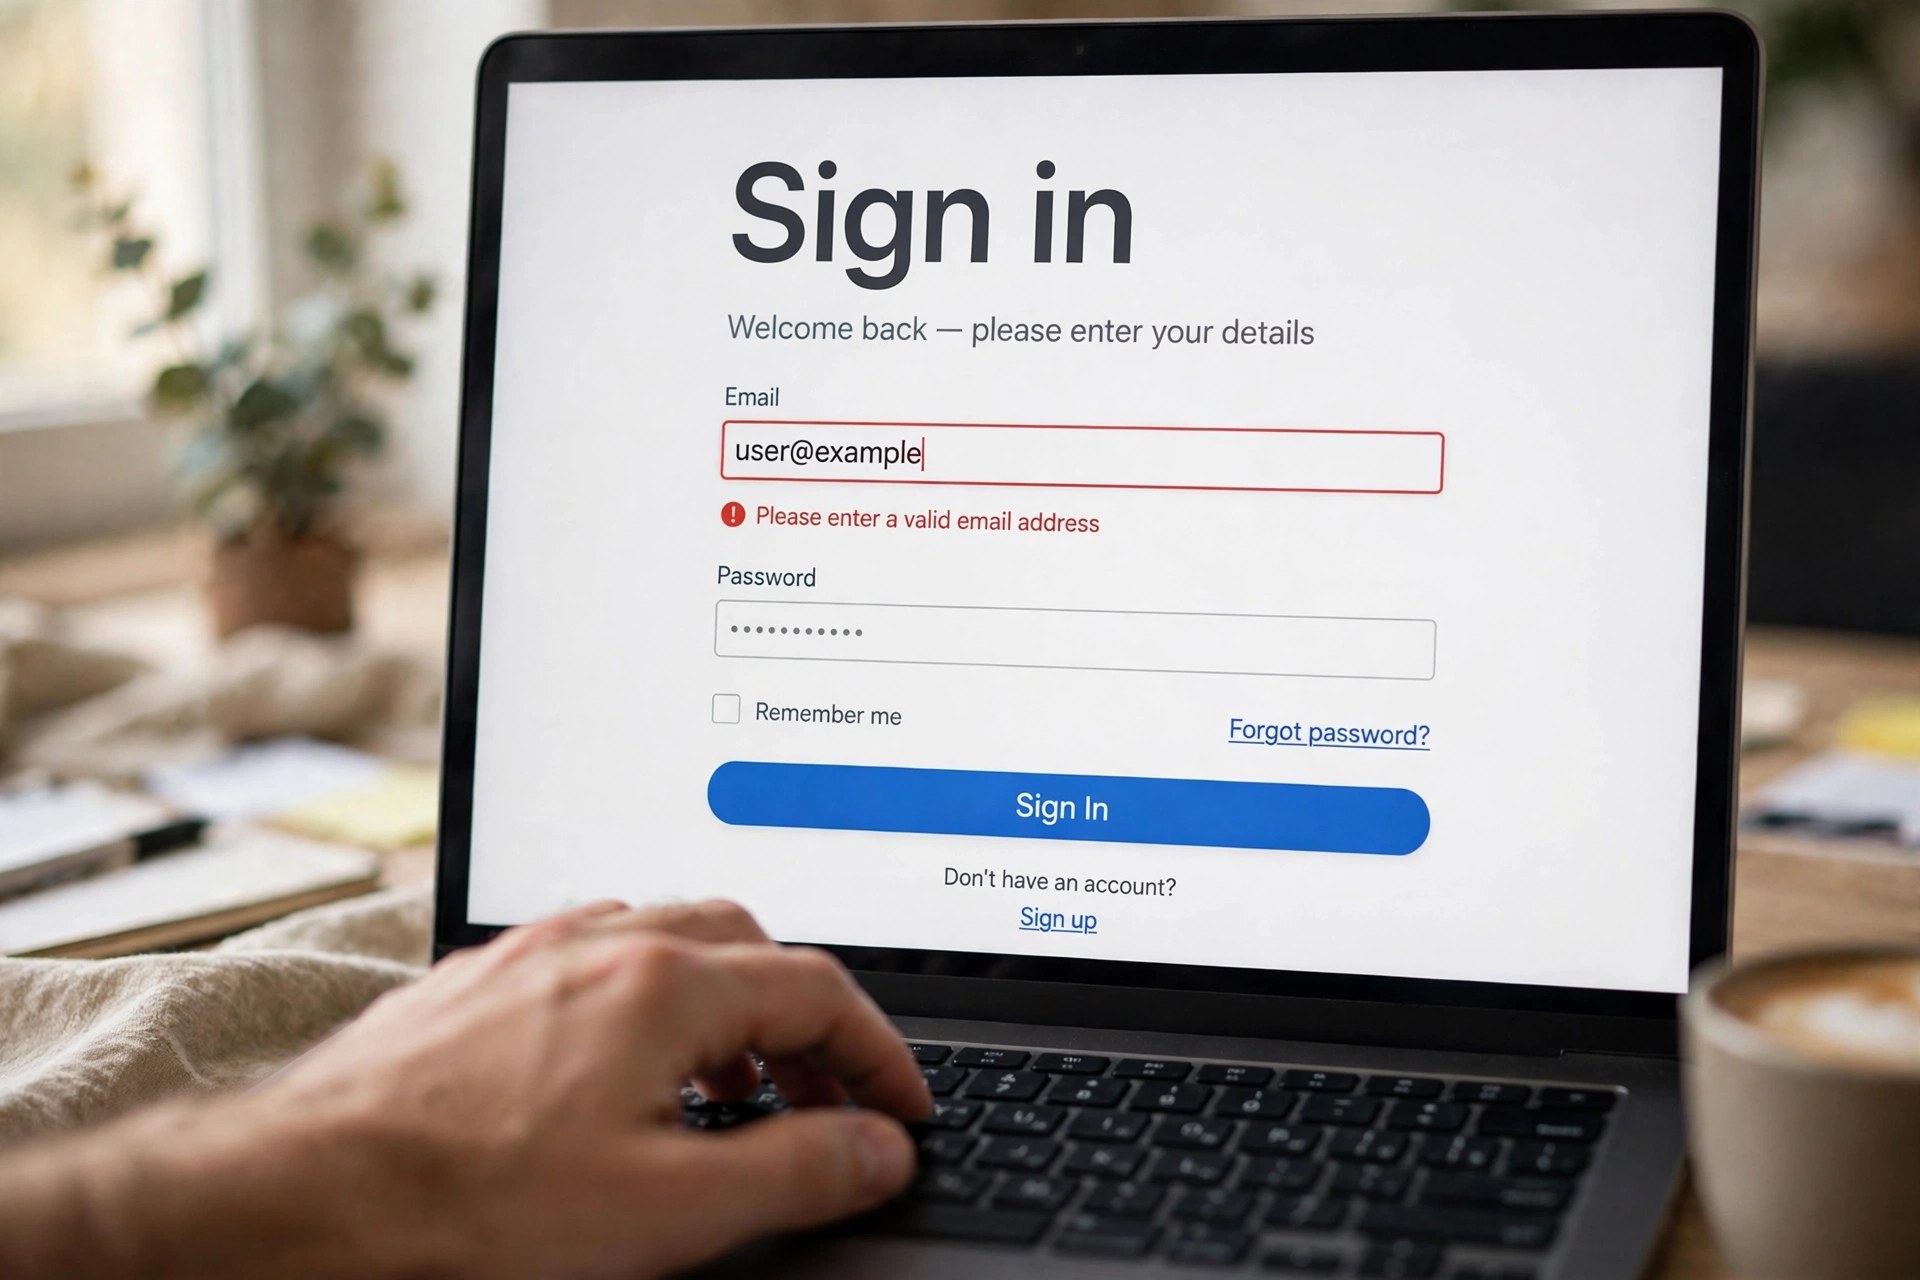
- Sisi klien (di peramban, misalnya dengan atribut HTML atau JavaScript): memberi umpan balik instan. Pengguna langsung tahu alamat emailnya salah ketik tanpa menunggu halaman dimuat ulang. Ini soal kenyamanan.
- Sisi server: satu-satunya lapisan yang benar-benar bisa dipercaya. Validasi di peramban mudah dilewati — penyerang bisa mengirim permintaan langsung ke server tanpa membuka formulir sama sekali.
Aturannya sederhana: validasi sisi klien boleh ada untuk kenyamanan, tetapi validasi sisi server wajib ada untuk keamanan. Aplikasi yang hanya mengandalkan validasi di peramban sama saja tidak tervalidasi.
Jenis-jenis validasi input
Jenis pemeriksaan yang dipakai tergantung pada data yang diharapkan. Yang paling umum:
- Panjang: membatasi jumlah karakter, misalnya nama pengguna 3–30 karakter. Mencegah masukan raksasa yang membebani server.
- Format atau pola: memastikan data sesuai pola yang diharapkan, seperti alamat email, nomor telepon, atau kode pos. Biasanya diperiksa dengan ekspresi reguler (regex).
- Tipe data: memastikan angka benar-benar angka, tanggal benar-benar tanggal. Jangan pernah menerima teks mentah lalu menebak tipenya belakangan.
- Rentang nilai: membatasi angka pada kisaran yang masuk akal, misalnya jumlah barang minimal 1 dan maksimal sesuai stok.
- Daftar yang diizinkan (allowlist): hanya menerima nilai yang sudah diketahui aman — misalnya pilihan dari daftar tetap. Ini pendekatan paling kuat, terutama untuk kolom yang nilainya memang terbatas.
- Konsistensi: memeriksa hubungan antar-kolom, misalnya tanggal selesai tidak boleh lebih awal dari tanggal mulai, atau kata sandi dan konfirmasinya harus sama.
Teknik yang umum dipakai
Beberapa teknik berikut biasanya dipakai bersamaan, bukan dipilih salah satu:
1. Allowlist lebih dulu, denylist hanya pelengkap. Menolak karakter tertentu (denylist) tidak pernah tuntas — selalu ada variasi baru yang lolos. Menerima hanya pola yang diketahui benar jauh lebih aman. Denylist berguna sebagai lapisan tambahan, bukan pertahanan utama.
2. Ekspresi reguler untuk pola yang jelas. Regex cocok untuk email, nomor telepon, atau kode tertentu. Gunakan pola yang sudah teruji, dan jangan membuat regex yang terlalu longgar sehingga menerima apa saja.
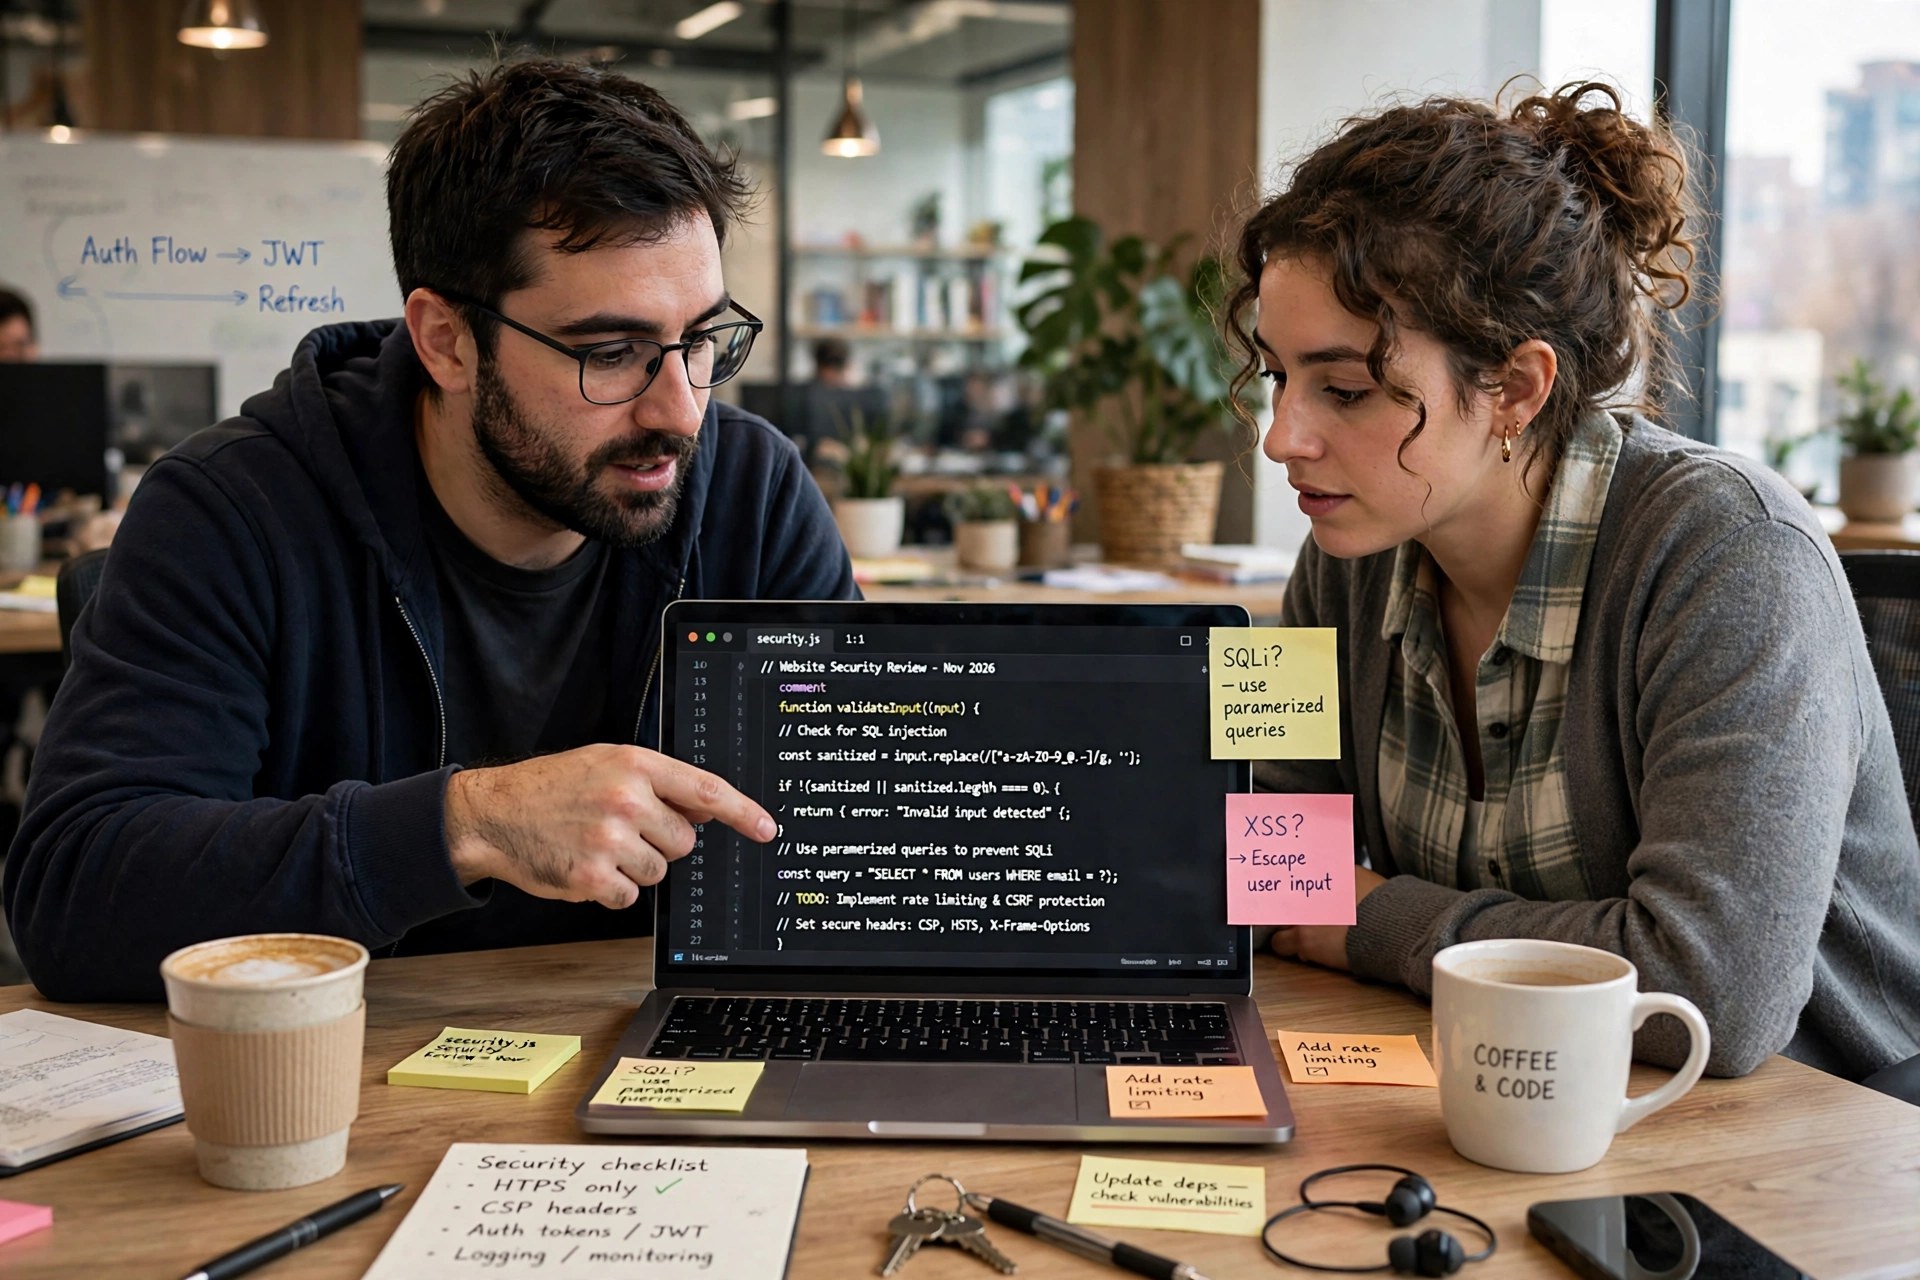
3. Sanitasi dan encoding saat menampilkan data. Validasi memeriksa data yang masuk; encoding melindungi saat data ditampilkan. Teks dari pengguna harus di-encode sebelum dirender sebagai HTML, supaya skrip yang lolos tidak sempat dieksekusi di peramban.
4. Query berparameter untuk basis data. Validasi saja tidak cukup untuk menutup injeksi SQL. Gunakan prepared statement atau query berparameter, sehingga data pengguna selalu diperlakukan sebagai data — bukan sebagai perintah.
5. Pesan kesalahan yang tidak membocorkan informasi. Pesan seperti “email tidak ditemukan” pada halaman login memberi tahu penyerang alamat mana yang terdaftar. Gunakan pesan yang sama untuk semua kegagalan login, dan simpan detailnya di log server saja.
Kesalahan yang paling sering dilakukan
- Hanya memvalidasi di sisi klien. Seperti dijelaskan di atas, ini mudah dilewati dan tidak memberi perlindungan apa pun.
- Memercayai data dari kolom tersembunyi atau cookie. Nilai apa pun yang datang dari peramban bisa diubah pengguna. Periksa ulang di server, termasuk pilihan yang “tidak mungkin” diubah.
- Validasi yang terlalu longgar demi kenyamanan. Menerima apa saja supaya pengguna tidak repot justru memindahkan repotnya ke tim keamanan nanti.
- Tidak memvalidasi unggahan berkas. Berkas yang diunggah juga input. Periksa jenis, ukuran, dan isi berkas — bukan hanya ekstensinya — dan simpan di lokasi yang tidak bisa dieksekusi sebagai kode.
- Menganggap validasi selesai sekali tulis. Aturan validasi perlu diuji ulang setiap kali formulir berubah, dan diuji dengan masukan yang sengaja dibuat aneh: karakter khusus, string sangat panjang, dan nilai kosong.
Checklist praktis sebelum merilis formulir
- Setiap kolom punya aturan yang jelas: tipe, panjang, format, dan rentang yang diizinkan.
- Validasi berjalan di server untuk semua masukan, tanpa kecuali.
- Validasi sisi klien ditambahkan hanya sebagai pelengkap untuk kenyamanan.
- Data yang ditampilkan kembali ke pengguna di-encode dengan benar.
- Query basis data memakai parameter, bukan menggabungkan string mentah.
- Pesan kesalahan ramah bagi pengguna dan tidak membocorkan detail sistem.
- Unggahan berkas diperiksa jenis, ukuran, dan isinya.
- Aturan validasi diuji dengan masukan normal, kosong, dan berbahaya.
Penutup
Validasi input pengguna adalah garis pertahanan pertama aplikasi web — murah diterapkan, mahal akibatnya kalau diabaikan. Mulailah dari yang paling berdampak: validasi sisi server untuk setiap formulir, allowlist untuk nilai yang terbatas, dan query berparameter untuk semua akses basis data. Setelah fondasi itu beres, lapisan lain seperti sanitasi dan encoding akan jauh lebih mudah ditambahkan.
Butuh pendampingan membangun atau mengamankan aplikasi web desa, sekolah, maupun UMKM Anda? Puskomedia membantu merancang website dan sistem informasi yang aman dan mudah digunakan — hubungi kami melalui puskomedia.id untuk berdiskusi tentang kebutuhan Anda.