Cross-Site Scripting (XSS): Cara Kerja, Jenis, dan Cara Melindungi Akunmu
Cross-site scripting (XSS) adalah celah keamanan situs web yang memungkinkan penyerang menyisipkan kode berbahaya untuk membajak akunmu. Kenali cara kerjanya, tiga jenisnya, dan langkah sederhana untuk melindungi dirimu.

Halo, Sobat Teknologi! Pernahkah kamu mendengar istilah cross-site scripting atau XSS? Ini adalah salah satu celah keamanan situs web yang paling sering dimanfaatkan penjahat siber untuk membajak akun. Kabar baiknya, cara kerjanya tidak serumit kedengarannya — dan kamu bisa melindungi diri dengan langkah-langkah sederhana. Yuk, kita pelajari bersama.
📑 Daftar Isi
Apa Itu Cross-Site Scripting (XSS)?
Cross-site scripting, yang biasa disingkat XSS, adalah serangan siber yang memanfaatkan celah pada sebuah situs web. Penyerang menyisipkan kode JavaScript berbahaya ke dalam situs yang sebenarnya tepercaya. Karena kode itu datang dari situs yang kamu percaya, browser kamu menjalankannya begitu saja — tanpa curiga sedikit pun.
Bayangkan begini: kamu mengunjungi situs favoritmu seperti biasa, lalu tanpa sadar sebuah kode jahat ikut berjalan di balik layar. Kode itu bisa mencuri cookie sesi kamu, mengintip data yang kamu ketik, bahkan berpura-pura menjadi kamu di situs tersebut. Semua itu terjadi diam-diam, tanpa ada tanda yang mencolok.
Yang membuat XSS berbahaya adalah sifatnya yang licik. Serangan ini tidak merusak situsnya secara terang-terangan, melainkan memanfaatkan kepercayaan antara kamu, browser, dan situs web yang kamu kunjungi.
Bagaimana XSS Membajak Akunmu?
Cara paling mudah memahami XSS adalah lewat contoh sehari-hari. Misalkan sebuah situs menyediakan kolom komentar, tetapi tidak memeriksa isi komentar dengan benar. Penyerang lalu menulis komentar yang berisi kode berbahaya. Setiap orang yang membuka halaman itu — termasuk kamu — tanpa sadar menjalankan kode tersebut di browsernya.
Kode itu kemudian bisa mencuri cookie sesi kamu. Cookie sesi adalah semacam tanda pengenal yang membuat situs tahu bahwa kamu sudah masuk. Kalau tanda itu jatuh ke tangan penyerang, mereka bisa menyamar sebagai kamu dan mengakses akunmu tanpa perlu kata sandi.
Tiga Jenis XSS yang Perlu Kamu Kenali
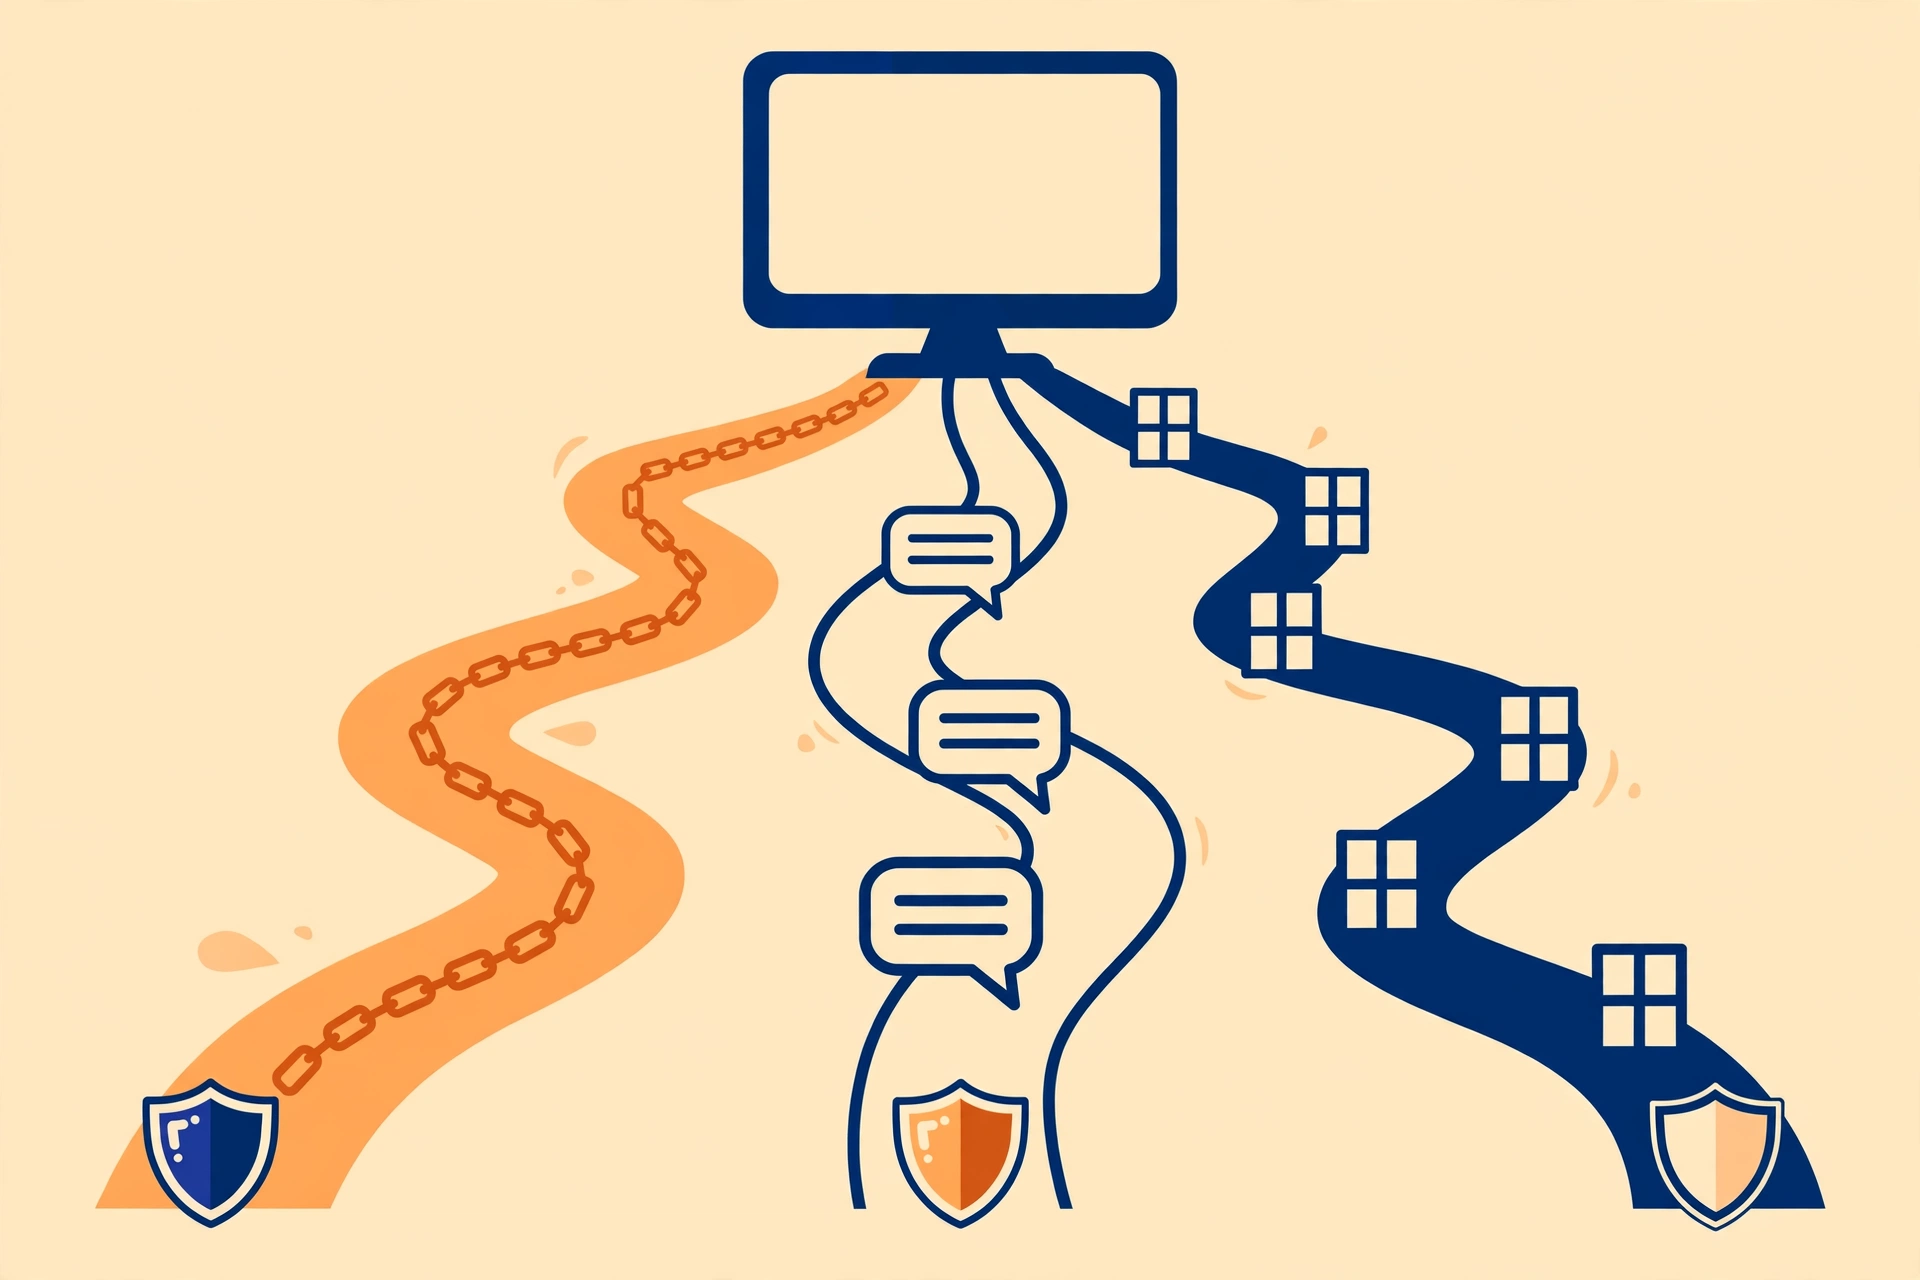
Tidak semua serangan XSS bekerja dengan cara yang sama. Secara umum, ada tiga jenis utama yang perlu kamu kenali:
1. XSS Reflected
Jenis ini terjadi ketika situs langsung menampilkan kembali data yang dikirim pengguna tanpa memeriksa dan membersihkannya terlebih dahulu. Penyerang biasanya mengirimkan tautan yang sudah disisipi kode berbahaya lewat surel atau pesan. Begitu kamu mengklik tautan itu, kode berjalan di browser kamu. Karena serangannya hanya terjadi sekali lewat tautan itu, jenis ini disebut reflected atau terpantul.
2. XSS Stored
Jenis ini lebih berbahaya karena kode berbahayanya disimpan di server situs — misalnya di kolom komentar, forum, atau ulasan produk. Setiap orang yang membuka halaman itu akan terkena dampaknya, bahkan berhari-hari setelah kode itu dipasang. Satu kode jahat bisa menyerang banyak korban sekaligus.
3. XSS Berbasis DOM
Jenis ini terjadi di dalam browser kamu sendiri. Kode berbahaya memanipulasi cara JavaScript di halaman bekerja, sehingga halaman berubah perilakunya tanpa sepengetahuan pemilik situs. Celahnya sering bersembunyi di pustaka atau kerangka kerja JavaScript yang sudah usang.
Apa Dampaknya Kalau Akunmu Kena XSS?
Dampak XSS bisa jauh lebih besar dari sekadar akun yang dibajak. Begitu penyerang menguasai sesi kamu, mereka bisa membaca pesan pribadi, mengubah pengaturan akun, melakukan pembelian atas namamu, atau mengirim pesan palsu ke kontak-kontakmu. Dalam kasus yang lebih parah, akunmu bisa dipakai untuk menyebarkan tautan berbahaya ke orang lain — dan tanpa sadar kamu menjadi bagian dari rantai serangan itu.
Karena itu, XSS bukan sekadar masalah teknis untuk para pengembang. Ini adalah ancaman nyata bagi siapa pun yang aktif di internet setiap hari.
Cara Melindungi Dirimu sebagai Pengguna
Melindungi diri dari XSS tidak membutuhkan keahlian khusus. Kebiasaan kecil berikut ini sudah sangat membantu:
- Perbarui browser dan aplikasimu secara rutin. Pembaruan biasanya menambal celah keamanan yang baru ditemukan, termasuk celah XSS.
- Waspada terhadap tautan yang mencurigakan. Jangan buru-buru mengklik tautan dari pengirim yang tidak kamu kenal, apalagi yang janjinya terdengar terlalu bagus untuk menjadi kenyataan.
- Pertimbangkan pemblokir skrip. Ekstensi seperti pemblokir skrip dapat mencegah kode yang tidak dikenal berjalan di browser kamu.
- Aktifkan autentikasi dua faktor. Sekalipun sesi kamu dicuri, lapisan keamanan tambahan ini membuat penyerang jauh lebih sulit masuk ke akunmu.
- Keluar dari akun penting setelah selesai. Terutama di komputer bersama atau perangkat yang bukan milikmu.
Kalau Kamu Punya Website, Ini yang Perlu Dilakukan
Kalau kamu mengelola situs web, tanggung jawabmu lebih besar lagi — karena pengunjungmu mempercayakan keamanan mereka padamu. Beberapa langkah penting yang bisa kamu terapkan:
- Validasi dan bersihkan semua input pengguna. Setiap data yang masuk — komentar, formulir, kolom pencarian — harus diperiksa dan dibersihkan sebelum ditampilkan kembali.
- Gunakan pengodean keluaran yang aman. Pastikan data pengguna ditampilkan sebagai teks biasa, bukan sebagai kode yang bisa dieksekusi browser.
- Pasang header keamanan seperti Content Security Policy. Header ini memberi tahu browser skrip mana saja yang boleh dijalankan di situsmu.
- Perbarui pustaka dan kerangka kerja JavaScript. Pustaka yang usang sering menjadi pintu masuk XSS berbasis DOM.
- Lakukan pengujian keamanan secara berkala. Lebih baik menemukan celahmu sendiri daripada ditemukan penyerang.
Kesimpulan
Cross-site scripting adalah ancaman nyata, tetapi bukan sesuatu yang perlu kamu takuti secara berlebihan. Dengan memahami cara kerjanya — kode berbahaya yang menyelinap lewat situs tepercaya — kamu sudah selangkah lebih maju. Perbarui perangkat lunakmu, waspada terhadap tautan mencurigakan, dan aktifkan autentikasi dua faktor. Langkah-langkah sederhana itu sudah cukup untuk membuat akunmu jauh lebih aman.
Di PuskoMedia, kami percaya bahwa dunia maya yang aman dimulai dari pengguna yang melek teknologi. Semakin banyak dari kita yang memahami ancaman seperti XSS, semakin sulit bagi penjahat siber untuk beraksi. Yuk, mulai dari diri sendiri — dan bagikan artikel ini ke orang-orang terdekatmu supaya mereka juga terlindungi.